にゃん☆たくのひとりごと

ひとりごとです。感じたことだけをただ気ままに書きます。

"Honesty" is such a lonely word?

題名で釣りたくないから今ちょうど聴いている曲の一節をそのまま題名に。


約2600文字もあるので好きな時に好きなように読んでください。

肯定意見も批判意見もあると思います。

はっきり言います、どちらもありがとう。


コミュニティ、登壇や講演、SNS、 情報発信。

外で活躍している人たちって眩しいしキラキラしている。

知識があって、発信力があって、人が集まってくる。


自分の言葉で人を動かせる。


僕もいつか、そうなりたいと思っていた。

実際、少しずつそんな世界に近づいている気もする。


外部活動を始めてみると、少しずつ世界が広がっていった。

名前を覚えてもらえること、声をかけてもらえることも増えた。

SNSを開けば反応があるのも純粋に嬉しかった。

でも、当初僕には、もう一つ気になることがあった。


有名で、多くの人から尊敬されている人に出会った。

誰もが「あの人はすごい」と言われている人を目の当たりにした当時の僕は、少し違和感を感じていたことがあった。

もしかしたら当時の僕からは見えていないだけだったのかもしれないけど、

「組織の仕事はちゃんとできているんだろうか」

そんな疑問が頭を離れなかった。


その時、初めて考えた。

外で評価されることと、組織の中で評価されること。

それは似ているようで、違うものなのかもしれない。

外部活動で拍手をもらうこと。

組織の仲間から信頼されること。

そのどちらかだけではなく、両方を大切にできる人になりたい。

そう思った。

今振り返ると、その時の決意が今の自分の原点だった気がする。

幸運だったのは、その頃の上司が僕の社内の活動も社外の活動も認めてくれたことだった。

どちらか一方ではなく、両方やっていいんだと勧めてくれた。

あの時そう判断してくれたことは今でも感謝している。

そしてそのおかげであの頃にたくさんの方々に出会えた。

僕の外部活動でのコツを教えてくれた人に出会えたものこの頃。


その後、僕の外部活動は少しずつ軌道に乗っていった。

でも今度は別のものに飲み込まれた。


それは承認欲求。


投稿したあと、何度もSNSを開く。

通知が増えると嬉しい。

反応が少ないと少し落ち込む。

他の人の発信内容を見る。活躍を目にする。

焦る。

羨ましくなる。

そしてまた投稿する。

そんなことを繰り返していた。


当時の僕はとにかく有名になりたかった。

認められたかった。

必要とされたかった。

そして何より、自分には価値があると証明したかった。


しかし外で評価されるようになればなるほど、自分が何者かわからなくなっていった。


有識者、技術者、専門家…として見られる。

でも僕は、その肩書きにずっと違和感を感じていた。

もちろん技術を知ることは好き。知らない事は知りたいと思って調べる。

自分の発信の間違いを指摘された時はどの部分なのかを学んだりした。

でも、誰よりも深く技術だけを追い続ける人間かと言われたら違う。


技術者の集まりやセミナーやカンファレンスに行く。

解析の話になる。

脆弱性の話になる。

マルウェアの話になる。

みんな本当にすごいと尊敬した。


その一方で、ふと思う。

「あれ、自分は何者なんだろう」と。

その答えを持たないまま、僕はこの業界に居続けていた。


そんな時だった。

社外でも組織の中でも評価されている人がいた。

僕は思い切って本音を話した。

自分のことがよくわからないこと。

外と中の評価の間で揺れていること。

期待される自分と、本当の自分がズレていること。

そして、評価されているはずなのに満たされないこと。

聞いてくれたその人は否定しなかった。説教もしなかった。

ただ話を聞いてくれた。

そして、僕自身よりも先に僕のことを理解してくれた。

外ではどう見られているのか。

組織の中でどんな価値を出せるのか。

本当は何を大切にしている人間なのか。

少しずつ言葉にしてくれた。

気付けば、長い間抱えていた重たい荷物を少し下ろせたような気持ちになっていた。


それから急に何かが変わったわけではない。

今でも承認欲求はある。

いいねが増えれば嬉しい。

褒められれば嬉しい。

それはたぶん一生なくならない。


ただ、向いている方向を少し変えた。

外だけを見るのではなく、内ももっと見るようになった。


今の僕にとって一番大切なのは、同じ組織や業界の人との対話だ。

組織はどこへ向かおうとしているのか。

自分に何ができるのか、何ができないのか。

何をやりたいのか、なぜやらないといけないのか。

何をやらないのか、なぜできないのか。

そんな話を繰り返す時間が、以前よりずっと大切になった。


最近、以前ほど外に出なくなったのもそのためだ。

外に興味がなくなったわけじゃない。

むしろ今でも好きだ。

ただ、自分が今向き合うべき相手は誰なのかを考えた時、答えが少し変わっただけ。


この数年、多くの人を見てきた。

その中で、外でも中でも信頼されている人には共通点がある気がしている。


組織から信頼されていること。

人との対話を大切にしていること。

人間味があること。

そして、自分なりの軸を持っていること。


流行は変わる。肩書きも変わる。求められるものも変わる。

継続してみていると、その人が何のために活動しているのかだけは不思議と感じることができると思う。


僕自身まだまだだと思ってる。

迷うことも多い。

判断を間違えることもある。


でも時間は限られているし、何かを選ぶためには何かを諦めなければいけない。


昔の僕は、有名になりたかった。

今の僕は、少しでも誰かの役に立ちたいと思っている。

それが成長なのかどうかはわからない。

ただ一つわかるのは、以前よりSNSを見る時間は減った。

その代わり、社内で誰かと話す時間は増えた。


そして今の僕には、その方が少しだけ心地いい。


But I don't want some pretty face
To tell me pretty lies
All I want is someone to believe

www.youtube.com


たてまえでも本音でも本気でも嘘っぱちでも

どもどもにゃん☆たくです(「・ω・)「ガオー


なんか懐かしいですねブログへのこの入り方。笑


そういえば僕のTwitter。。。間違えた、Xでのフォロワー数が1万を超えたようです。

フォロワー数がどうって話はもう気にしなくなってきたのですが、素直に嬉しいです。

あ、今日は昔mixiで書いていた日記のような雑談ブログです。悪しからず。
(そいえば最近はmixi2も更新してます→https://mixi.social/@taku888infinity)


元々にゃん☆たくは大学時代に学生同士での情報連携やら日々のどうでもいいことを呟く用に使っていたのですが(”授業なう”とか”風呂わず”とか言ってたなぁ懐かしい)、社会人になった2015年4月から少しずつセキュリティのことを呟くようになって気づいたら『にゃん☆たく』として講演を行わせて頂けたり、メディア掲載していただけるようになっていました。


そう考えるともう10年この業界にいるんですね。

脆弱性診断、SOCアナリスト、規制やガイドライン改訂、セキュリティ啓発、セキュリティ教育、インシデントレスポンス、脅威情報収集、、、いろんなことを経験してきた10年でした。会社もSier→通信キャリア→金融と変わった10年でした。(あ、間に2年間NISCも兼務してたね)


嬉しい事も反省する事も経験した10年間でした。

10年前の自分に言えることがあるとしたら、良いからそのまま目の前の仕事はやっておけよって事くらいですかね。なぜなら今一番楽しく仕事ができているから。
今まで経験してきたアレコレが今の自分を作ってるはずなので。

あ!そのうち酒耐性強くなるから飲みすぎて失敗する事もあるから気をつけてな、ってことも言っておこう。どうせ過去の僕は聞かないだろうけど。


10年前にセキュリティ初心者としてこの業界に入ってから色んな方の講演を聞いてきました。正直10年経っても講演されている方は当時とあんまり変わっていない印象を受けます。

そんな状況を”業界なんも変わらねーじゃん”って思ってイラついてた時期もありました。

でも、それも仕方ないですよね。まだまだ人も少ない業界、どうしても目立つ人とそうじゃない人って分かれちゃうものですから。

ただ、大事なのは目立つ人の話ばかり鵜呑みにしてはダメだということ。

入ってくる情報を自分なりに整理して必要なものと不必要なものを区分けできる力が必要です。情報によっては意見と事実がごっちゃになってるものもありますからね。


そういえば僕ってなんなんですかね。

セキュリティエンジニアでもセキュリティリサーチャーでもないと思っています。

ゴリゴリにコードを書いているわけでもないし、CTFに出ているわけでもないし、技術カンファレンスなどで話しているわけでもないし、セキュリティ技術ブログなんかも書いて無いですし。まぁセキュリティウオッチャーくらいがちょうどいい呼び名なんだろうなぁ。まぁそんな役職はないんだろうけど笑

僕はこの10年間はっきり言って自分の収集できたセキュリティ情報を発信してきただけです。それを嫌いだと感じている方もいるのも知っています。

でもこれだけは言いたい。

やり続けるって結構大変です。
この継続力は自分の強みだと思っています。

”にゃん☆たくさんのつぶやきいつも見ています!”と言って頂くこともかなり増えました。毎回嬉しい気持ちでその言葉を受け止めています。お世辞でもね笑
見てくださっている方には、ぜひ僕の発信情報から何か次のアクション(脆弱性対応しよう!啓発に活用しよう!誰かにこの情報を伝えよう!等)に繋げていってほしいといつも思っています。
簡単に言えば、ペイフォワード(Pay it forward)です。
これをみなさんがやっていけばもっとセキュリティ被害は減っていく気がします。
そうそう真の情報収集は、発信している人に集まるって事も10年やってて気づいた大事なことです。


僕が尊敬するセキュリティ業界で仕事をしている複数の方に共通して感じることがあります。
組織や消費者の被害を減らしたい、対策を効率化させたいなど規模に大小はあるものの”何かしらの明確な目的を持って活動(仕事)している”ことです。
セキュリティの仕事は地味で地道なものが多いです。そのような仕事をしていく中で、目的を持って仕事をしている方や上司の言葉には何度も救われてきました。
自分もそのような存在になれたらなと思っていますが、、、まぁまだまだだろうなぁ笑


話が飛び飛びでまとまりもなく何が言いたいのかわからないブログになってしまいました。まぁそういうブログもたまにはいいよね笑


割と早い段階でここまでこれたのは僕の周りにいてくれるみなさんのおかげです。

いつも本当にありがとうございます。そしてこれからもよろしくです。


限られた時間のなかで、借り物の時間のなかで、これからもセキュリティ被害が減るように、セキュリティ業界が良くなっていくように僕なりに頑張ります。
ではでは!

フィッシングサイトや偽サイトの注意喚起で載せる例示用ドメインについて知っておいてほしいコト

どもどもにゃん☆たくです(「・ω・)「ガオー


サイバーセキュリティ月間の真っ只中の現在2月15日なわけですが皆さんいかがお過ごしでしょうか。


この期間中は特にサイバーセキュリティに対しての啓発イベントや動画、コンテンツが多く公開される期間です。

しかし、サイバー攻撃やサイバー犯罪はこのサイバーセキュリティ月間問わず発生するため、お客様や消費者向けに注意喚起を日々発信している組織も少なくありません。


今回僕がブログのテーマにしている話題は、サイバーセキュリティの特にフィッシング詐欺やサポート詐欺、偽サイトについて注意喚起を行う方(社会人、学生問わず)に知っておいておいてほしい話題です。


先日僕がXでもポストした事例を紹介します。


この事例では、サポート詐欺で表示される偽サポートページの例示ドメインとしてつかて欲しく無いものがあったためポストしました。(数時間後に修正されましたが)


多くの方が例示ドメイン(例示URL)なんだからなんでもいいと感じ、例えば

XXX .comやXXX .XXXなどを使用するケースが多いです。

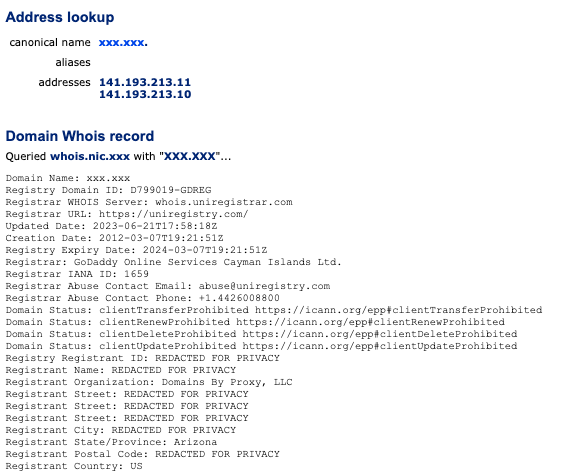
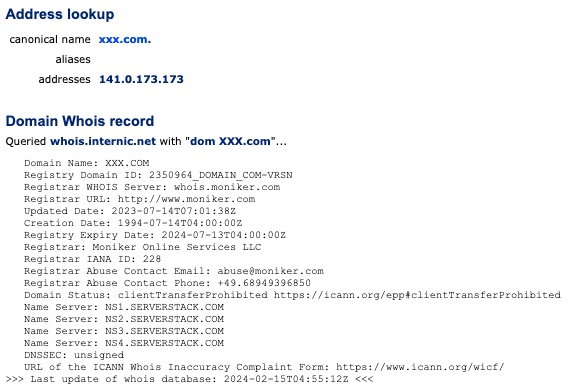
しかし例えば上記2つのドメインをWhoisで調べてみましょう。


実際に使用(第三者に保持)されているドメインであることがわかりますね。

では、このようなドメイン以外の存在しないドメインであればいいのかというと、将来的に第三者に取得されてしまうケースもあります。


ってか何が悪いの?と思う方もいると思います。

正直”悪い”ことではありません。

しかし、世の中には重箱の隅を突くような難癖やクレームをつけてくる方もいます。

例えば『発信されていた啓発内容に記載されていたドメインにアクセスしたら変なサイトにアクセスした!どうしてくれるんだ!』などです。

そんなことに対応する時間って正直無駄だと思いませんか?

また、誰かが取得しているドメインを使用してしまいトラブルになるケースも想定されます。


ではどうすればいいか。


世の中には”例示用(掲載用)ドメイン”というものが存在しますのでご紹介します。

簡単に言うと、このドメインを例示用や掲載用に使って良いよ!ってものです。

ちなみにRFC(Request for Comments)というもので決められたものもあります。

※RFCとは→https://www.nic.ad.jp/ja/newsletter/No24/090.html


◆例示用(掲載用)ドメイン

example.com

example.net

example.org

example.jp

example.co.jp

example.ne.jp


上記のドメインついてはRFC6761やRFC2606、JPRSが例示用ドメインとして使用して良いよと規定されているものになります。

▼RFC6761

RFC 6761 - Special-Use Domain Names

▼RFC2606

RFC 2606 - Reserved Top Level DNS Names

▼JPRS

https://jprs.jp/faq/use/#q3 >例示に使用可能なドメイン名はありませんか?


ドメインは上記を使用すれば問題ないです。


ではIPアドレスは?と感じる方もいると思いますので”例示用IPアドレス”もご紹介いたします。


◆例示用(掲載用)IPアドレス(IPv4)

192.0.2.0/24(Test-Net-1)

198.51.100.0/24(Test-Net-2)

203.0.113.0/24(Test-Net-3)


◆例示用(掲載用)IPアドレス(IPv6)

2001:DB8 ::/32


上記のIPアドレスついてはRFC5737やRFC3849で例示用IPアドレスとして使用して良いよと規定されているものになります。

▼RFC5737

RFC 5737 - IPv4 Address Blocks Reserved for Documentation

▼RFC3849

RFC 3849 - IPv6 Address Prefix Reserved for Documentation


ここからは余談になりますが、上記以外で何か例示用ドメインやURLで使用できるものとして以下もおすすめしておきます。

●●●.com

hxxps://●●●●●●

hxxps://XXXXX


●●●であればドメインとして使用されることはありませんし、トップレベルドメインを記載せずにXXXXだけであれば問題はありません。

こちらについては、NISCやフィッシング対策協議会の啓発でも使用されています。

▼NISCインターネットの安全・安心ハンドブック(抜粋)

https://security-portal.nisc.go.jp/guidance/pdf/handbook/handbook-01.pdf

▼フィッシング対策協議会のページ

フィッシング対策協議会 Council of Anti-Phishing Japan | 消費者の皆様へ | フィッシングとは


こちらもぜひ活用してみてください。


今回は例示用(掲示用)ドメインとIPアドレスについてご紹介いたしました。

サイバー攻撃やサイバー犯罪対策として、啓発や注意喚起は非常に重要なものです。

今回の内容が啓発や注意喚起を行う方々に少しでも活用して頂けたら幸いです。


ではでは!

<更新履歴>
2024/02/15 PM公開

Phishing Guidance:Stopping the Attack Cycle at Phase Oneを日本語訳してみた。

どもどもにゃん☆たくです(「・ω・)「ガオー


なんか久々ですね、ブログ。笑

何書いていいか忘れたのでとりあえず今回のブログ内容についてです。


CISAから下記のものが公開されていました。

Phishing Guidance: Stopping the Attack Cycle at Phase One | CISA

https://www.cisa.gov/sites/default/files/2023-10/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One_508c.pdf


公開物をしっかり読みたかったので、僕の英語力と某翻訳ツールを使用して翻訳版を作成してみました。

あくまでも僕のメモとして作成したものなので、活用していただく際には必ず原文を読んでください。

www.slideshare.net


また今回内容を確認してわかったのは中小企業向けの部分や報告の部分は割と米国に沿った内容になっているのでそこは”良い塩梅”で解釈してもらえたら良いかなと。

ではでは!

<更新履歴>
2023/10/20 AM公開

2022年3月に起こったセキュリティニュースのアレコレをまとめてみた。

どもどもにゃん☆たくです(「・ω・)「ガオー

年度初めな4月1日。皆さんはどんな1日を過ごしましたか?

僕は今日から今までとは違う部署に配属され、ちょっとした不安とこれからはじまる新しい業務のワクワクを感じた1日でした。

そんな日にアレコレを再開してみます。頑張ってこちら再継続していこうと思っています。

お待たせしました お待たせし過ぎたかもしれません。

いや待ってなかったよ!というツッコミしてほしいなと思っていますよよよ笑

では前月のまとめです。

脆弱性のアレコレ

トレンドマイクロ株式会社のTrend Micro Apex Centralに脆弱性

【概要】
トレンドマイクロ株式会社のTrend Micro Apex Centralに脆弱性が存在し、第三者がリモートから任意のコマンドを実行される可能性がある

【CVE番号】
CVE-2022-26871

【対象】
Trend Micro Apex Central 2019 Build 6016より前のバージョン
Trend Micro Apex Central as a Service(Apex One SaaSのApex Central機能部分)Build 202203より前のバージョン

【対策】
修正パッチを適用する

【参考情報】
サポート情報 : トレンドマイクロ
Trend Micro Apex Central製品の脆弱性(CVE-2022-26871)に関する注意喚起
Trend Micro Apex Central 製品の脆弱性について(CVE-2022-26871):IPA 独立行政法人 情報処理推進機構
Trend Microのセキュリティ製品に「重要」の脆弱性 すでに悪用を確認済み - ITmedia エンタープライズ


ISC BIND 9に複数の脆弱性

【概要】
ISC BIND 9に複数の脆弱性が存在し、リモートからの攻撃によりnamedが異常終了する可能性がある

【CVE番号】
CVE-2022-0635
CVE-2022-0667
CVE-2021-25220
CVE-2022-0396

【対象】
▼CVE-2022-0635,CVE-2022-0667
BIND 9.18.0

▼CVE-2021-25220
BIND 9.11.0からBIND 9.11.36まで
BIND 9.12.0からBIND 9.16.26まで
BIND 9.17.0からBIND 9.18.0まで
BIND Supported Preview Edition 9.11.4-S1からBIND 9.11.36-S1まで
BIND Supported Preview Edition 9.16.8-S1からBIND 9.16.26-S1まで

▼CVE-2022-0396
BIND 9.16.11からBIND 9.16.26まで
BIND 9.17.0からBIND 9.18.0まで
BIND Supported Preview Edition 9.16.11-S1からBIND 9.16.26-S1まで

【対策】
アップデートする(下記本脆弱修正バージョン)
BIND 9.18.1
BIND 9.16.27
BIND 9.11.37

【参考情報】
ISC BIND 9における複数の脆弱性について(2022年3月)
ISC BIND 9に複数の脆弱性、アップデートが必要 | TECH+
【セキュリティ ニュース】「BIND 9」に複数の脆弱性 - サービス拒否やキャッシュ汚染のおそれ(1ページ目 / 全1ページ):Security NEXT


Spring Frameworkに脆弱性

【概要】
JavaアプリケーションフレームワークのSpring Frameworkに脆弱性が存在し、第三者がリモートから任意のコマンドを実行される可能性がある

【CVE番号】
CVE-2022-22965

【対象】
Spring Framework 5.3.0から5.3.17
Spring Framework 5.2.0から5.2.19
※以下の条件の場合も影響を受ける可能性あり
→JDK 9以上を使用している
→Apache Tomcatをサーブレットコンテナーとして使用している
→WAR形式でデプロイされている
→プログラムがspring-webmvcあるいはspring-webfluxに依存している

【対策】
アップデートする(下記本脆弱修正バージョン)
Spring Framework 5.3.18およびそれ以降
Spring Framework 5.2.20およびそれ以降

【参考情報】
CVE-2022-22965: Spring Framework RCE via Data Binding on JDK 9+ | Security | VMware Tanzu
Spring Frameworkの任意のコード実行の脆弱性(CVE-2022-22965)について
Spring Frameworkの脆弱性 CVE-2022-22965(Spring4shell)についてまとめてみた - piyolog


フィッシングサイトのアレコレ

FamiPay をかたるフィッシング (2022/03/30)
出前館をかたるフィッシング (2022/03/25)
JR東日本 (モバイルSuica) をかたるフィッシング (2022/03/22)
JR西日本をかたるフィッシング (2022/03/18)
えきねっとをかたるフィッシング (2022/03/04)
千葉銀行をかたるフィッシング (2022/03/04)
※()は報告日時

【参考情報】
フィッシング対策協議会 Council of Anti-Phishing Japan | ニュース | 緊急情報 | FamiPay をかたるフィッシング (2022/03/30)
フィッシング対策協議会 Council of Anti-Phishing Japan | ニュース | 緊急情報 | 出前館をかたるフィッシング (2022/03/25)
フィッシング対策協議会 Council of Anti-Phishing Japan | ニュース | 緊急情報 | JR東日本 (モバイルSuica) をかたるフィッシング (2022/03/22)
フィッシング対策協議会 Council of Anti-Phishing Japan | ニュース | 緊急情報 | JR西日本をかたるフィッシング (2022/03/18)
フィッシング対策協議会 Council of Anti-Phishing Japan | ニュース | 緊急情報 | えきねっとをかたるフィッシング (2022/03/04)
フィッシング対策協議会 Council of Anti-Phishing Japan | ニュース | 緊急情報 | 千葉銀行をかたるフィッシング (2022/03/04)


注意喚起やニュースのアレコレ

Emotet感染被害が急増

【概要】
2月末よりEmotetに感染させるメールが大量に出回っており、感染被害の報告が急増している

【参考情報】
「Emotet(エモテット)」と呼ばれるウイルスへの感染を狙うメールについて:IPA 独立行政法人 情報処理推進機構
マルウェアEmotetの感染再拡大に関する注意喚起


サイバーセキュリティに関する総務大臣奨励賞の受賞者発表

【概要】
令和4年のサイバーセキュリティに関する総務大臣奨励賞が発表された。
・個人
中西 克彦(NECネクサソリューションズ株式会社 シニアエキスパート)
花田 経子(岡崎女子大学 子ども教育学部 講師)
・団体
セキュリティ専門のポッドキャスト「セキュリティのアレ」(https://www.tsujileaks.com/)

【参考情報】
総務省|報道資料|「サイバーセキュリティに関する総務大臣奨励賞」の受賞者の公表
セキュリティ専門ポッドキャスト番組「セキュリティのアレ」が「サイバーセキュリティに関する総務大臣奨励賞」を受賞 | IIJについて | IIJ

【参考Tweet】
https://twitter.com/piyokango/status/1498237277700382722?s=20&t=0NqHGXlmZ3JolE8xNIfPmA
https://twitter.com/ntsuji/status/1498170829053448198?s=20&t=0NqHGXlmZ3JolE8xNIfPmA
https://twitter.com/MasafumiNegishi/status/1498169013209530372?s=20&t=0NqHGXlmZ3JolE8xNIfPmA
https://twitter.com/cchanabo/status/1498466641646338050?s=20&t=0NqHGXlmZ3JolE8xNIfPmA


トヨタ自動車の主要取引先がサイバー攻撃を受け全工場が一時停止

【概要】
トヨタ自動車の主要取引先の小島プレス工業がランサムウェアと思われるサイバー攻撃を受け全工場が3月1日のみ稼働を一時停止した。

【参考情報】
システム障害事案発生のお詫び | 小島プレス工業株式会社
「ノア」生産のトヨタ車体2工場も一時停止、小島プレス工業のサイバー被害の影響で | 日経クロステック(xTECH)
トヨタの工場を止めたサイバー攻撃 サプライチェーン攻撃のリスクが露呈 | 日経クロステック(xTECH)


トヨタ自動車グループの「デンソー」にサイバー攻撃があり不正アクセスを受ける

【概要】
トヨタ自動車グループの大手部品メーカー「デンソー」がランサムウェアと思われるサイバー攻撃を受け不正アクセスを確認。トヨタ関連が狙われている傾向。

【参考情報】
グループ会社への不正アクセスについて | ニュースルーム | ニュース | DENSO - 株式会社デンソー / Crafting the Core /
デンソー独法人にサイバー攻撃 犯罪グループ「Pandora」がダークウェブで犯行声明 - ITmedia NEWS


東映アニメーションが不正アクセスを受け、放送中のアニメが延期になる

【概要】
東映アニメーションが不正アクセスを受け、「ドラゴンクエスト ダイの大冒険」「デリシャスパーティ♡プリキュア」「デジモンゴーストゲーム」「ONE PIECE」の放映スケジュールに影響を受ける事が判明した。

【参考情報】
https://corp.toei-anim.co.jp/ja/press/press3317734943536499055.html
東映アニメ、不正アクセスで「ワンピース」などの放送に影響 「ダイの大冒険」は放送延期に - ITmedia NEWS
「プリキュア」新作放送を約1カ月延期 東映アニメーションへの不正アクセスで - ITmedia NEWS


通信事業者の一部でユーザーのパスワードを平文で保存していることが判明

【概要】
通信事業者の一部でユーザーのパスワードを平文で保存しているのではというTwitter投稿が話題になり、各通信事業者が保存方法について回答を行った

【参考情報】
ドコモとソフトバンク、パスワード平文保持か 「パスワードを忘れた」からユーザーへ開示 - ITmedia NEWS


森永製菓にサイバー攻撃があり不正アクセスを受け顧客情報が流出した可能性

【概要】
森永製菓にランサムウェアによるサイバー攻撃があり不正アクセスを受け、森永ダイレクトストアで過去に購入を行った164万に以上の顧客情報が流出した可能性がある

【参考情報】
不正アクセス発生による個人情報流出の可能性のお知らせとお詫び | 2022年 | ニュースリリース | 森永製菓
森永製菓、EC利用者164万人の情報流出疑い カード情報含まず 不正アクセス被害で - ITmedia NEWS
森永製菓、不正アクセスで個人情報流出か クレジットカード情報は含まれず | TECH+
森永製菓で不正アクセス、「森永ダイレクトストア」顧客の個人情報流出の可能性 - INTERNET Watch
森永製菓 「ランサムウエア」で164万人以上の顧客情報流出か | NHK | サイバー攻撃


セキュリティクラウドの設定ミスにより迷惑メール発信の踏み台になる

【概要】
自治体情報セキュリティクラウドのメール中継システムの設定ミスにより迷惑メール発信の踏み台にされてしまい約91万件のメールが送信されてしまった

【参考情報】
当社が管理するメール中継システムによる外部メール不正中継について | SBテクノロジー (SBT)
当社が管理するメール中継システムによる外部メール不正中継について(第二報) | SBテクノロジー (SBT)
自治体から迷惑メール91万件 SBテクノロジーのセキュリティクラウド、設定ミス突かれ踏み台に - ITmedia NEWS


セキュリティレポートやブログのアレコレ

IPA(独立行政法人情報処理推進機構)

「情報セキュリティ10大脅威 2022」解説書(PDF)
https://www.ipa.go.jp/files/000096258.pdf

「Emotet(エモテット)」と呼ばれるウイルスへの感染を狙うメールについて
感染被害の大幅拡大/日本語で書かれた新たな攻撃メール(2022年3月9日 追記)
https://www.ipa.go.jp/security/announce/20191202.html#L19

What’s BEC ?  〜ビジネスメール詐欺 手口と対策 〜【日本語字幕版】 https://youtu.be/6DKJEG3woRU

クラウドサービスのサプライチェーンリスクマネジメント調査:IPA 独立行政法人 情報処理推進機構
「2021年度情報セキュリティに対する意識調査【倫理編】【脅威編】」報告書:IPA 独立行政法人 情報処理推進機構


JPCERT コーディネーションセンター

マルウェアEmotetの感染再拡大に関する注意喚起
JSAC2022開催レポート~DAY2~ - JPCERT/CC Eyes | JPCERTコーディネーションセンター公式ブログ
サイバー政策動向を知ろう Watch! Cyber World vol.2|ランキング - JPCERT/CC Eyes | JPCERTコーディネーションセンター公式ブログ

「日本中で感染が広がるマルウェアEmotet」(YouTubeウェビナー)
https://youtu.be/wvu9sWiB2_U

「Emotet感染の確認方法と対策」(YouTubeウェビナー)
https://youtu.be/nqxikr1x2ag

「侵入型ランサムウェア攻撃の初動対応のポイント」(YouTubeウェビナー)
https://youtu.be/nDOSn_ss7zI


フィッシング対策協議会

フィッシング対策協議会 Council of Anti-Phishing Japan | 報告書類 | 月次報告書 | 2022/02 フィッシング報告状況


NICT

NICTに届いたEmotetへの感染を狙ったメール(2021年12月~2022年2月) - NICTER Blog


JC3

ECサイト改ざんによるクレジットカード情報窃取について | トピックス | 脅威情報 | 一般財団法人日本サイバー犯罪対策センター(JC3)
JC3コラム‐クレジットカード不正利用防止編 | トピックス | 脅威情報 | 一般財団法人日本サイバー犯罪対策センター(JC3)


独立行政法人国民生活センター

ロマンス投資詐欺が増加しています!-その出会い、仕組まれていませんか?-
https://www.kokusen.go.jp/news/data/n-20220303_2.html


LAC

CYBER GRID JOURNAL Vol.13 "次世代のセキュリティ人材を取り巻く環境とキャリアパス" | セキュリティ対策のラック
今さら聞けない!情報窃取型マルウェアの内部動作とJSOCの検知傾向 | セキュリティ対策のラック
プーチン大統領の所有船「GRACEFUL」に関する航行データの改ざんはいかにして行われたのか?AIS情報の改ざんを考える - ラック・セキュリティごった煮ブログ


IIJ

Emotetの感染拡大に伴う注意喚起 – wizSafe Security Signal -安心・安全への道標- IIJ
wizSafe Security Signal 2022年2月 観測レポート – wizSafe Security Signal -安心・安全への道標- IIJ


NEC セキュリティブログ

アジャイル開発におけるセキュリティテストとIAST: NECセキュリティブログ | NEC
2021年の迷惑メールを振り返る: NECセキュリティブログ | NEC


piyolog

メタップスペイメントの情報流出についてまとめてみた - piyolog
東京コンピュータサービスのランサムウェア感染についてまとめてみた - piyolog


(n)inja csirt

ロシアとベラルーシに向けられたアノニマスによるオペレーション #OpRedScare メモ | (n)inja csirt


今回もココまで読んでいただきありがとうございました。

ではでは!


<更新履歴>
2022/04/01 PM公開